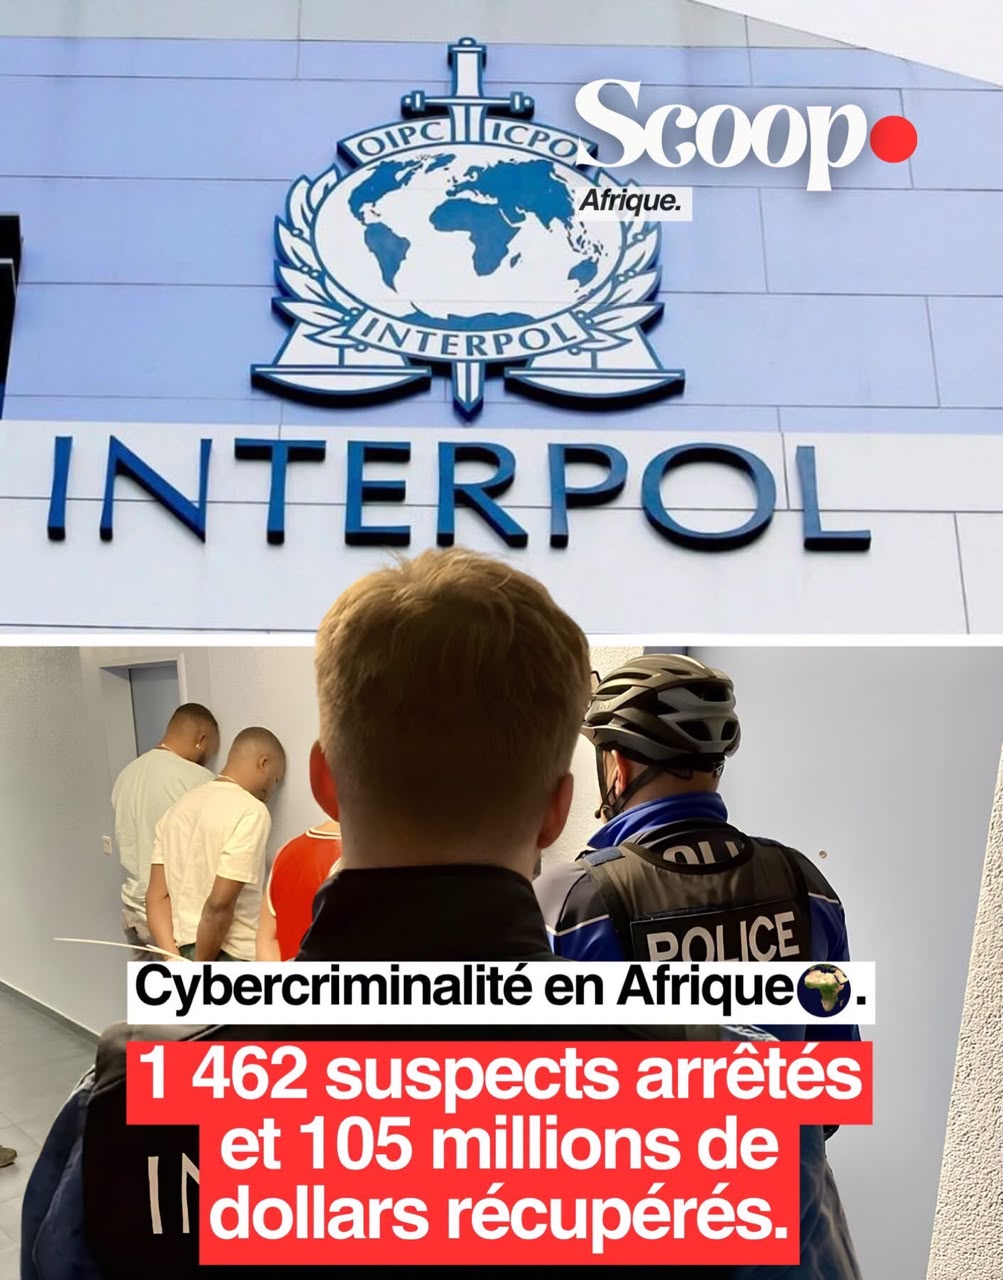
Cybercriminalité en Afrique : l’opération SERENGETI III conduit à 1 462 arrestations et plus de 105 millions de dollars récupérés
Menée du 29 juin au 31 août 2026 dans 21 pays, dont 20 en Afrique et les États-Unis, l’opération coordonnée par Interpol a permis de neutraliser 10 909 réseaux malveillants et d’identifier près de 66 000 victimes. L’utilisation croissante de l’intelligence artificielle par les cybercriminels renforce les inquiétudes des autorités.
La lutte contre la cybercriminalité franchit un nouveau cap en Afrique. Avec l’opération SERENGETI III, menée du 29 juin au 31 août 2026, Interpol et les services de police des pays participants ont porté un coup important aux réseaux impliqués dans les fraudes numériques, les escroqueries en ligne et le blanchiment de capitaux. Le bilan, rendu public le jeudi 22 octobre 2026, témoigne de l’ampleur des activités criminelles ciblées et des moyens mobilisés pour y faire face.
Au total, 1 462 suspects ont été arrêtés et 10 909 réseaux malveillants neutralisés. Plus de 105 millions de dollars ont été récupérés, tandis que 65 929 victimes ont été identifiées. Les pertes financières liées aux activités criminelles examinées sont estimées à plus de 385 millions de dollars.
Ces chiffres illustrent l’ampleur d’une menace qui dépasse désormais largement les frontières nationales. Ils mettent également en évidence la nécessité d’une coopération renforcée entre les services d’enquête, les autorités judiciaires et les acteurs du secteur numérique.
Une coopération internationale au cœur de l’opération
La portée de SERENGETI III repose notamment sur la coordination entre les pays participants et le partage de renseignements opérationnels. Les investigations ont notamment exploité des informations relatives à des domaines suspects et à des adresses IP afin de repérer les infrastructures numériques utilisées par les réseaux criminels.
L’opération a également bénéficié du soutien technique de plusieurs entreprises spécialisées dans la cybersécurité et l’analyse des menaces numériques, notamment Kaspersky, Fortinet, Meta, Group-IB et Team Cymru.
Son financement a été soutenu par le projet GLACY-e, une initiative conjointe de l’Union européenne et du Conseil de l’Europe consacrée au renforcement des capacités de lutte contre la cybercriminalité.
Cette mobilisation collective traduit une réalité : les réseaux criminels exploitent les failles des systèmes numériques et les différences entre les juridictions pour étendre leurs activités. Face à cette stratégie, le partage d’informations et la coordination des enquêtes constituent des leviers essentiels pour identifier les suspects, démanteler les infrastructures utilisées et remonter jusqu’aux bénéficiaires des fonds illicites.
Vingt pays africains mobilisés, des résultats significatifs
SERENGETI III a impliqué 20 pays africains, auxquels se sont ajoutés les États-Unis. En Afrique de l’Ouest, le Bénin, la Côte d’Ivoire, la Gambie, le Ghana, le Nigeria et le Sénégal figuraient parmi les pays concernés.
L’opération a également mobilisé plusieurs États d’Afrique centrale, orientale et australe, notamment le Cameroun, le Congo, la République démocratique du Congo, le Gabon, l’Ouganda, le Rwanda, le Kenya, la Tanzanie, l’Afrique du Sud, l’Angola, l’Eswatini, le Mozambique, la Zambie et le Zimbabwe.
Les investigations ont ciblé plusieurs formes de criminalité numérique : fraudes à l’investissement, rançongiciels, escroqueries en ligne, extorsion numérique et compromission de messageries professionnelles. Ces pratiques touchent aussi bien les particuliers que les entreprises, avec des conséquences financières parfois considérables.
En Angola, les autorités ont démantelé deux centres illégaux de minage de cryptomonnaies. Neuf suspects ont été arrêtés et plus de 2 000 équipements de minage ainsi que six stations électriques illégales ont été saisis. La valeur des équipements et installations concernés est estimée à plus d’un million de dollars.
En Ouganda, les forces de l’ordre ont démantelé deux réseaux transnationaux et arrêté 365 ressortissants étrangers. Selon les informations communiquées, ces réseaux opéraient à partir de faux centres d’appels et utilisaient de fausses plateformes de trading pour escroquer des victimes en Asie.
Au Nigeria, un suspect a été interpellé pour son implication présumée dans une opération de hameçonnage ayant permis de collecter 2,1 millions d’adresses électroniques. Une autre enquête a mis au jour un circuit de blanchiment de plus de 2,4 millions de dollars faisant intervenir des cryptomonnaies.
En Tanzanie, les investigations ont notamment porté sur une application frauduleuse de prêts mobiles. Au Gabon, les enquêteurs se sont intéressés à un réseau d’escroquerie lié à l’importation de véhicules. En République démocratique du Congo, 30 suspects ont été arrêtés.
Ces différentes affaires montrent la diversité des méthodes utilisées par les cybercriminels et la difficulté de lutter contre des réseaux capables d’opérer simultanément dans plusieurs pays.
L’intelligence artificielle, un nouvel accélérateur des escroqueries
Au-delà des arrestations et des saisies, l’évolution des techniques criminelles constitue l’un des principaux sujets de préoccupation. Dans son rapport 2026 sur les cybermenaces en Afrique, Interpol met en garde contre l’utilisation croissante de l’intelligence artificielle par les cybercriminels.
Cette technologie peut être détournée pour perfectionner les messages de phishing, produire des communications frauduleuses plus convaincantes, imiter des interlocuteurs ou faciliter la personnalisation des tentatives d’escroquerie. Les victimes peuvent ainsi avoir davantage de difficultés à distinguer une sollicitation légitime d’une opération malveillante.
L’intelligence artificielle n’est évidemment pas, en elle-même, synonyme de criminalité. Mais son utilisation abusive peut accroître la crédibilité des fraudes, accélérer leur diffusion et compliquer le travail des enquêteurs.
Pour les entreprises, les administrations et les citoyens, la vigilance devient donc indispensable. La vérification des demandes de transfert d’argent, la protection des identifiants, l’activation de l’authentification à plusieurs facteurs et le signalement rapide des activités suspectes figurent parmi les mesures permettant de réduire les risques.
Après SERENGETI III, la bataille reste ouverte
SERENGETI III s’inscrit dans la continuité d’autres opérations internationales contre la criminalité numérique, notamment RED CARD 2.0, dont les résultats annoncés en février 2026 faisaient état de 651 arrestations et de 4,3 millions de dollars récupérés.
Malgré les résultats obtenus, les autorités restent confrontées à des réseaux capables de renouveler leurs méthodes, de déplacer leurs infrastructures et de dissimuler les produits de leurs activités criminelles. Les enquêtes se poursuivent afin d’identifier d’éventuels complices et de retracer les circuits financiers utilisés.
Pour les pays africains, l’enjeu dépasse la seule répression. Il concerne également la confiance dans les services numériques, la sécurité des transactions électroniques et la protection des populations dans un contexte d’accélération de la transformation digitale.
Le bilan de SERENGETI III marque ainsi une avancée importante dans la coopération internationale contre la cybercriminalité. Mais les résultats obtenus rappellent aussi que la bataille est loin d’être terminée : face à des fraudeurs de plus en plus sophistiqués, la réponse devra associer capacités d’enquête, prévention, sensibilisation et coopération durable entre les États.
Les champs obligatoires sont indiqués avec *